allnewscast
Извънредни новини
AI & Tech

AI новини: Правилата за биосигурност се затягат, докато изкуственият интелект разширява границите на биотехнологиите
Nic Reeve10 мин. четене
AI новини: Правилата за биосигурност се затягат, докато изкуственият интелект разширява границите на биотехнологиите

На 12 август 2026 г. Обединеното кралство обяви планове за регулиране на изкуствения интелект при синтеза на гени, докато нови американски проучвания и политически дебати разкриха пропуски в биосигурността на „фронтира“; заедно те показват защо терминът AInews вече все по-често означава спешни новини за биосигурността, а не просто актуализации на софтуер.

Как изкуственият интелект променя фронтира на биосигурността?

Изкуственият интелект трансформира биологията – от проектирането до прилагането, създавайки както нови защити, така и нови рискове. Недавни изследвания показаха, че AI модели могат да проектират цели вирусни геноми, а политически доклади предупреждават, че нито една единствена предпазна мярка не е достатъчна, за да спре решителен субект от използването на тези инструменти за създаване на биологично оръжие.

Няколко събития през юли и август 2026 г. показват колко бързо се движи фронтирът:

  • На 6 август 2026 г. екип, ръководен от Самюел Кинг от Станфорд и изследователя Брайън Хи от Arc Institute, докладва за използването на фамилия от AI модели за езика на генома, наречена Evo, за проектиране и след това изграждане на функционални синтетични бактериофаги.
  • Проучването, публикувано в Science, показа, че вируси, проектирани само in silico от геномни последователности, могат да инфектират бактерии след синтезиране, което подчертава нов клас биологични възможности, подпомагани от AI.
  • Анализ на 12 август 2026 г. описа проектираните от AI вируси като тест за това дали съществуващите системи за биосигурност могат да следват темпото на тези възможности, като подчерта, че някои компютърно генерирани дизайни са работили при изграждане и тестване в лаборатория.
  • Статия, публикувана на 13 юли 2026 г. в Frontiers in Bioengineering and Biotechnology, изследва границите на инструментите за скрининг на биосигурност, базирани на последователности, в ерата на проектиране на протеини с помощта на AI, поставяйки под въпрос дали традиционните проверки на ДНК последователности могат надеждно да уловят нови, генерирани от AI заплахи.

Тези технически напредъци са част от по-широка дискусия за двойното предназначение на биотехнологиите, подпомагани от AI. Анализ на политиката от Belfer Center, публикуван на 13 август 2026 г., определя AI-био като „фронтир с двойно предназначение“, твърдейки, че същите модели, които ускоряват разработването на ваксини и терапии, могат също така да опростяват проектирането на опасни биологични агенти.

Докладът на Belfer Center подчертава, че Съединените щати, към август 2026 г., все още нямат цялостен федерален закон, който специфично да регулира използването на AI в биосигурността, дори докато възможностите се разпространяват в частни лаборатории и облачни доставчици.

Какви нови политики и регулации обмислят правителствата за AI в биотехнологиите?

Правителствата в Обединеното кралство и Съединените щати преминават от доброволни насоки към по-формални правила. Обединеното кралство изготвя законодателство за регулиране на ролята на AI в синтеза на гени, докато американските агенции тестват многослоен надзор чрез условия за финансиране и политики за високорискови изследвания.

В Обединеното кралство официалните лица определят ясна политическа посока в средата на август:

  • Според правителствени брифинги на Обединеното кралство, докладвани на 12 август 2026 г., министрите планират да регулират използването на AI в синтеза на гени, за да предотвратят създаването на биологично оръжие от терористи.
  • Предложеното законодателство би направило скрининга на ДНК последователности задължителен в цялата индустрия, заменяйки настоящата доброволна рамка, която насърчава, но не изисква проверки.
  • Доставчиците на синтетични нуклеинови киселини ще трябва да:
  • Верифицират самоличността на клиентите.
  • Проверяват поръчаните последователности, по-дълги от 50 нуклеотида, спрямо бази данни с известни опасни организми и токсини.
  • Докладват на властите за подозрителни поръчки и неуспешни проверки на легитимността.

Този подход се основава на насоките, издадени от Министерството по наука, иновации и технологии на Обединеното кралство през октомври 2024 г., които призоваваха доставчиците да проверяват последователности, представляващи загриженост, над прага от 50 нуклеотида, но не стигаха до налагане на законови задължения.

В Съединените щати политиката се развива по няколко направления:

  • На 29 юли 2026 г. Белият дом издаде нова политика за федерално финансиране на високорискови изследвания в областта на жизнените науки, включително опасни изследвания за придобиване на функция (DGOF), разширявайки надзора към области, определени като представляващи най-голям риск за националната сигурност.
  • Насоките възлагат на Офиса за политика на наука и технологиите (OSTP) да съзове междуведомствена група за мониторинг на напредъка в пресечната точка на биологичните науки и изкуствения интелект, включително изследвания в областта на жизнените науки in silico.
  • Политиката гласи, че предложенията за създаване или модифициране на биологични агенти, които попадат под дефинициите за DGOF, когато се основават на in silico дизайн, ще бъдат обект на същите ограничения като wet-lab DGOF изследванията.
  • Чисто изчислителната работа остава подлежаща на финансиране, освен ако не включва „субект, представляващ загриженост“, което оставя разработването на AI модели до голяма степен отворено, като същевременно обвързва решенията за финансиране със специфични биологични приложения.

Освен правилата за финансиране, законодателите във Вашингтон обсъждат законови рамки. Доклад от 18 август 2026 г. описа инерция в Капитолия за тясно формулиран законопроект, който би създал базова федерална рамка за сигурност в биотехнологиите, включително задължения, свързани с биотехнологиите, подпомагани от AI.

Препоръките на Belfer Center от 13 август 2026 г. призовават за:

  • Разрешен от правителството частен регулаторен пазар, в който лицензирани технически одитори прилагат предпазни мерки за AI-биосигурност при фронтирните модели.
  • Универсален скрининг на поръчки за синтетични нуклеинови киселини, по-дълги от 50 нуклеотида, включително поръчки от частния сектор, а не само работа, финансирана от правителството.
  • Задължителна верификация на клиентите и докладване на неуспешни проверки на легитимността за засилване на надзора върху търговските доставчици.

Тези идеи съвпадат с целите в планираното законодателство на Обединеното кралство и отразяват по-широко движение към комбиниране на националното регулиране със стандарти, движени от индустрията.

Защо скринингът на ДНК синтеза и контролът върху синтеза на гени са централни за фронтирната биосигурност?

ДНК и синтезът на гени са в критична точка, където цифровите дизайни се превръщат във физически биологични агенти. Скринингът на поръчките и контролът на достъпа са централни, защото AI вече улеснява генерирането на нови последователности, които могат да заобиколят по-старите инструменти за откриване.

Няколко скорошни анализи обясняват предизвикателството пред скрининга:

  • Статията от юли 2026 г. в Frontiers in Bioengineering and Biotechnology твърди, че инструментите за скрининг, базирани на последователности и предназначени за търсене на известни патогени, се затрудняват пред проектиране на протеини и геноми с помощта на AI, които произвеждат непознати, но вредни последователности.
  • Статия под заглавие „Въпросът от 50 нуклеотида“ описва загрижеността, че широко използваният праг от 50 нуклеотида в насоките може да не улови по-къси, но опасни мотиви, като същевременно оставя пропуски за по-дълги, инженерни последователности.
  • На 4 август 2026 г. коментатори на изкуствената наука отбелязаха, че AI е добавен като шестнадесета технологична приоритетна задача в Програмата на Аполо за биозащита, като една от петте препоръчани линии за инвестиции е фокусирана върху адаптивния скрининг на синтеза на нуклеинови киселини.

Показанията на представители на индустрията в Калифорния показват как се прилага скринингът днес и къде остават пропуски:

  • На 4 август 2026 г. представители на Twist Bioscience казаха на законодателен комитет в Калифорния, че компанията вече проверява всички поръчки за ДНК спрямо бази данни с опасни патогени и санкционни списъци.
  • Те подкрепиха щатски законопроект, AB 1864, който би изисквал ДНК скрининг от доставчиците в цяла Калифорния, аргументирайки се, че инструментите за AI дизайн могат да генерират нови последователности, които избягват традиционното откриване, и че защитните масиви от данни трябва да се актуализират непрекъснато.
  • Twist съобщи, че произвежда стотици хиляди проектирани варианти за обучение на модели, което предполага, че обемът и разнообразието от последователности, преминаващи през търговските платформи, се разширяват рязко с подкрепата на AI.

Доклад на RAND, публикуван на 18 август 2026 г., предлага допълваща перспектива. Изследователите на RAND твърдят, че нито една единствена предпазна мярка не може да спре изграждането на биологично оръжие, подпомагано от AI; те предложиха девет интервенции по веригата на биологичния риск, включително предпазни мерки на ниво модел, контрол върху достъпа и разгръщането, управление на по-ранните етапи и интервенции в избрани физически критични точки, като доставчиците на ДНК синтез.

В тази рамка скринингът на синтеза се превръща в един от многото слоеве, свързан с контрола върху достъпа до AI модели и мониторинг в реално време на подозрителни модели на използване.

Как националните стратегии за сигурност се адаптират към рисковете от биотероризъм, подпомаган от AI?

Планировците на националната сигурност вече третират биотероризма, подпомаган от AI, като отделно предизвикателство. Недавни репортажи показват, че американските стратегии за биозащита добавят AI като именован приоритет, докато администрацията на Тръмп се стреми да възстанови институциите за биозащита и механизмите за финансиране, които бяха отслабени по-рано през неговия втори мандат.

От стратегическа гледна точка Програмата на Аполо за биозащита разшири приоритетите си в средата на 2026 г.:

  • На 7 юли 2026 г. спонсорите на програмата добавиха изкуствения интелект като шестнадесета технологична приоритетна задача – първият нов приоритет от създаването на първоначалните петнадесет през 2021 г., според доклади на Atlantic Council, обобщени от Artificial Science.
  • Свързаният с това анализ препоръча инвестиции в пет направления:
  • Наблюдение и диагностика на заболявания, подпомагани от AI.
  • Разработване на медицински противодействия, включително по-бързо проектиране на ваксини и терапии.
  • Микробна криминалистика и атрибуция, използвайки AI за проследяване на източника на биологични атаки.
  • Оценка на модели и предпазни мерки за фронтирни AI системи.
  • Адаптивен скрининг на синтеза на нуклеинови киселини, който може да реагира на еволюиращи последователности, генерирани от AI.

Паралелно с това администрацията на Тръмп се стреми да засили възможностите за биозащита:

  • На 17 август 2026 г. се съобщава, че Белият дом се състезава да се подготви за нови щамове на смъртоносни вируси, отчасти защото изкуственият интелект може да опрости създаването на опасни патогени, и защото по-ранни съкращения на персонала бяха намалили експертизата в биозащитата.
  • Покритието на 18 август 2026 г. детайлизира стъпките за възстановяване на биозащитата, докато AI подхранва страховете от биологично оръжие, отбелязвайки, че администрацията отмени изпълнителна заповед от 2023 г. за AI, която призоваваше за по-строги биологични предпазни мерки.
  • В същото предаване се казва, че преразглената политика за AI и биосигурност, която трябваше да бъде издадена до август 2025 г., все още не е публикувана, което оставя политически вакуум въпреки нарастващата загриженост.

Анализ, базиран във Вашингтон, на 18 август 2026 г., определя биотероризма, подпомаган от AI, като „следващото изпитание на Вашингтон“, подчертавайки, че федералните агенции започват да вграждат условия за биосигурност директно в грантове, договори и изследователски споразумения, за да управляват новите биотехнологии, подпомагани от AI.

Този сдвиг премества контрола на биосигурността от консултативни документи в задължителни условия за финансиране, което може да повлияе на това как както публичните, така и частните лаборатории проектират и използват инструменти с AI.

Кой е най-силно засегнат от промените във фронтирната биосигурност и какво следва?

Изследователите, фирмите за ДНК синтез, разработчиците на AI и агенциите за сигурност са изправени пред нови задължения и стимули. Следващите стъпки включват превръщане на препоръките в закон, стандартизиране на скрининга в световен мащаб и изграждане на системи за мониторинг, които могат да откриват злоупотреби, без да блокират полезни изследвания.

Основните засегнати групи включват:

  • Life sciences researchers, т.е. изследователи в областта на жизнените науки, които трябва да се справят с новите правила за финансиране на DGOF и потенциални прегледи на in silico дизайни, включващи опасни агенти, което променя начина, по който се предлагат и одобряват проекти.
  • DNA and gene synthesis providers, т.е. доставчици на ДНК и синтез на гени, особено в Обединеното кралство и Калифорния, които може да бъдат законово задължени да верифицират клиентите, да проверяват всички поръчки над определени прагове и да докладват подозрителни заявки.
  • AI model developers, т.е. разработчици на AI модели, работещи в пресечната точка на биологията и машинното обучение, които могат да се сблъскат с изисквания за лицензиране, одит или стандарти за предпазни мерки на ниво модел, ако препоръките на групи като RAND и Belfer Center бъдат приети.
  • National security and public health agencies, т.е. агенции за национална сигурност и обществено здраве, които ще се нуждаят от експертиза както в AI, така и в биологията, за да интерпретират сигнали, да разследват аномална дейност и да реагират на потенциални заплахи, проектирани от AI.

Гледайки напред, изпъкват няколко нерешени въпроса:

  • Как да се дефинират „фронтирните“ AI модели за биология и кой трябва да решава кои системи попадат под специалните правила за биосигурност.
  • Как да се споделят предупредителни знаци и модели на злоупотреба между компании и правителства, като същевременно се защитават поверителността и собствените на компаниите изследвания.
  • Как да се съгласуват националните регулации, така че субектите просто да не преместват поръчките за синтез или работните натоварвания на AI в юрисдикции с по-слаби правила.
  • Как да се актуализират базите данни за скрининг и защитните масиви от данни достатъчно бързо, за да отговорят на способността на AI да генерира нови последователности.

Независимо дали тези въпроси ще бъдат решени чрез международни споразумения, индустриални стандарти или вътрешното законодателство, това ще оформи бъдещето на биосигурността на фронтира, където проектирането, движено от AI, се среща със синтетичната биология.
Източници

  1. 1.nextgov.com
  2. 2.straitstimes.com
  3. 3.rand.org
  4. 4.artificialscience.org
  5. 5.washingtonpost.com
  6. 6.citizenportal.ai
  7. 7.phys.org
  8. 8.gov.uk
  9. 9.wpintelligence.washingtonpost.com
  10. 10.casrai.org
  11. 11.cryptobriefing.com
  12. 12.caliber.az
  13. 13.belfercenter.org

Прочети повече →

Подобни статии

Отвъд пускането на нови модели: показателите, които разкриват темпа на развитие на Frontier AI
AI & Tech

Отвъд пускането на нови модели: показателите, които разкриват темпа на развитие на Frontier AI

Според последни проучвания и репортажи, водещите лаборатории се движат твърде бързо, за да може един единствен резултат или дата на пускане да обяснят темпото на развитие на изкуствения интелект (ИИ). Най-полезната картина се получава чрез комбиниране на честотата на пускане, подобренията в бенчмарковете, продължителността на задачите, изчислителните ресурси, надеждността и резултатите за безопасност. Този по-широк проблем с измерването вече е централен за новините за ИИ , тъй като компаниите преминават от периодични стартирания на модели към непрекъснато подобряване. Какво се случи с цикъла на пускане? Стартирането на модели стана по-често през 2026 г., но само обявите за продукти не могат да покажат колко е подобрила системата. Едно пускане може да представлява нов модел, оптимизирана версия, актуализация за безопасност или по-евтина версия. Отчитането на пусканията остава полезно, но само когато е съчетано с последователни тестове и дати. Според The Register , публикувано на 23 септември 2026 г., честотата на пускане на Anthropic се е ускори от приблизително тримесечни стартирания през 2025 г. до почти месечни пускания през 2026 г. Според доклада на Tech Insider от 5 септември 2026 г., четири водещи лаборатории са пуснали основни модели в рамките на 72-часов период в началото на септември. Според същия доклад, основните актуализации, които в началото на 2026 г. идваха веднъж или два пъти на тримесечие, все по-често се появяват месечно или по-бързо. По-бързият цикъл може да сигнализира за по-силен инженерен и внедряващ капацитет. Той също така може да отразява по-малки актуализации, пакетиране на продукти или паралелни версии, вместо сравним скок в общите възможности. Затова изследователите се нуждаят от логове на пусканията, които записват размера на модела, предназначението му, датата на оценка и дали системата е предварителна версия (preview) или завършен продукт (production release). Кои бенчмаркове показват истински прогрес? Бенчмарковете за възможности остават най-ясният начин за сравняване на системи, но тестовете губят стойност, когато водещите модели достигнат своя таван. Една полезна система за измерване проследява както резултата, така и оставащия резерв за подобрение. Тя трябва да включва и непознати задачи, защото представянето в един бенчмарк не гарантира надеждно представяне в други области. Според AI Index 2026 на Станфордския университет, публикуван през септември 2026 г., почти всички водещи разработчици на фронтирни модели докладват резултати за възможностите си, докато докладването за бенчмаркове за отговорен ИИ остава непоследователно. Според данните от Станфордския AI Index, цитирани в скорошни репортажи, представянето в SWE-bench Verified е се увеличило от около 60% до близо 100% за една година. Според доклада на Станфорд, документираните инциденти с ИИ са достигнали 362, в сравнение с 233 през 2024 г. По-ранната цифра е исторически контекст, а не брой за текущата година. Наситеността на бенчмарковете създава практически проблем. Тест, проектиран да остане труден с години, може да стане лесен в рамките на месеци. Следващото поколение оценки трябва да измерва отворени изследвания, софтуерна работа, научно разсъждение, фактологическа точност и устойчивост на манипулация при условия, близки до реалната употреба. Защо продължителността на задачата става ключов показател? Продължителността на задачата измерва колко дълго един модел може да работи успешно, преди да стане вероятно появата на грешки. Вместо да се пита дали моделът отговаря правилно на един въпрос, оценителите тестват дали той може да завърши многостъпкова работа, която умел човек обикновено би изпълнил за определен период от време. Този показател улавя автономността по-директно от един резултат за точност. Последните проследявания на фронтирни модели използват оценки на „хоризонта на задачата“ (task-horizon), при които изследователите оценяват човешкото време, необходимо за задачите, и идентифицират точката, в която моделът успява в около половината от случаите. Този подход може да разграничи система, която решава петминутни задачи за програмиране, от такава, която може да управлява многочасова инженерна задача. Според анализа на Big Matrix от 11 септември 2026 г., METR е оценило няколко фронтирни пускания през 2026 г., включително Claude Opus 4.6, GPT-5.4 и Gemini 3.1 Pro, в рамките на приблизително 100 дни. Според същия анализ, тестването на хоризонта на задачата измерва продължителността на работата, еквивалентна на човешка, преди успехът на модела да падне до 50%. Показателят все още е непълен. Дългите задачи могат да скрият провали и моделът може да произведе убедителна, но грешна работа. Оценителите трябва да записват времето за корекция, използването на инструменти, надзора и цената на повторните опити. Как изчислителният капацитет разкрива темпото на лабораториите? Изчислителната мощ за обучение предлага физическо измерване на това колко ресурси една лаборатория влага в новите системи. Изследователите могат да сравняват процесорни часове, поколения ускорители, енергийна консумация, обем данни и капацитет за извод (inference). Изчислителната мощ не е равна на възможностите, но помага да се обясни защо развитието може да се ускори, дори когато публичните пускания изглеждат сходни. Данните за обучение често са частни и лабораториите ги разкриват неравномерно. Това прави публичните сравнения трудни. Независимите анализатори все още могат да проследяват строителството на центрове за данни, покупките на чипове, облачни договори и капацитет за обслужване на модели, но тези показатели изискват внимателно атрибутиране, тъй като едно съоръжение може да поддържа няколко продукта. Според AI Index 2026 на Станфорд, повече от 90% от забележителните фронтирни модели са разработени от индустрията, което показва, че водещите данни за измерване идват все по-често от компаниите, а не от университетите. Според констатациите на бенчмарковете в доклада, придобиването на възможности се случва по-бързо от системите за оценка, предназначени да ги измерват. По тази причина един надежден индикатор за темпо трябва да съчетава разкритата изчислителна мощ с резултиращото подобрение на единица изчислителна мощ. Лаборатория, която удвоява хардуера си, но постига малко подобрение при трудни, независими тестове, може да мащабира неефективно. Лаборатория, която постига по-големи подобрения със сходни ресурси, може да е подобрила данните, алгоритмите или методите за обучение. Какво добавят безопасността и надеждността? Резултатите за безопасност показват дали растежът на възможностите е придружен от контрол. Модел, който постига по-високи резултати при програмиране или разсъждение, но става по-малко правдив, по-лесен за експлоатация или по-труден за мониторинг, не е осигурил безусловно подобрение. Затова оценките за безопасност трябва да се публикуват заедно с резултатите за възможностите, а не да се третират като отделна PR дейност. Станфордският AI Index 2026 откри разлика между широкото отчитане на бенчмарковете за възможности и по-непоследователното отчитане на тестовете за отговорен ИИ. Тази разлика ограничава сравненията между лабораториите. Публичните оценки трябва да включват нива на халюцинации, тестване за киберзлоупотреби, изтичане на поверителна информация, мерки за пристрастия, точност на отказа и представяне при съпротивителни (adversarial) подкани. Според доклада на Станфорд от септември 2026 г., отчитането на бенчмаркове за отговорен ИИ остава фрагментирано сред водещите разработчици. Според броя на инцидентите на Станфорд, 362 документирани инцидента са записани в най-новия набор от данни на доклада, в сравнение с 233 през 2024 г. Броят на инцидентите не е директно измерване на възможностите на модела. Те показват колко вреда се наблюдава и записва около внедрените системи. Изследователите трябва да отделят провалите на модела от провалите, причинени от внедряването, поведението на потребителите или слабите защитни механизми. Какво трябва да съдържа практическа оценка на фронтирните модели? Една полезна оценка трябва да проследява едни и същи системи във времето и да публикува достатъчно детайли за независимо проверка. Честотата на пускане осигурява скорост. Бенчмарковете осигуряват представяне при задачи. Хоризонтът на задачите осигурява автономност. Изчислителната мощ осигурява инвестиция. Тестовете за безопасност осигуряват контрол. Цената и надеждността показват дали резултатите на лабораторията издържат на контакт с реални потребители. Интервал на пускане: дни между сравними версии на моделите, като предварителните версии и производствените системи са идентифицирани отделно. Придобиване на възможности: промяна при трудни тестове, устойчиви на контаминация, докладвана с датата на оценката и версията на теста. Хоризонт на задачата: най-дългата задача, еквивалентна на човешка, завършена при определен процент успех. Ефективност: придобити възможности на единица изчислителна мощ за обучение и на долар за извод (inference). Надеждност: нива на грешки, фактологическа точност, откази на инструменти и количеството необходима човешка корекция. Безопасност: тестове за вредни възможности, резултати за поверителност, кибер оценки, точност на отказа и документирани инциденти. Развитието на фронтирните технологии не е една състезателна писта, измерена с един часовник. Най-обоснованите сравнения ще комбинират публичните записи за пускане с независими оценки и ясно датирани разкривания от лабораториите. Този подход може да покаже дали една нова система е наистина по-способна, просто по-достъпна или просто по-добре подготвена за внедряване.

Nic Reeve·
Google Gemini и OpenAI ChatGPT получават мащабни актуализации през август 2026 г.
AI & Tech

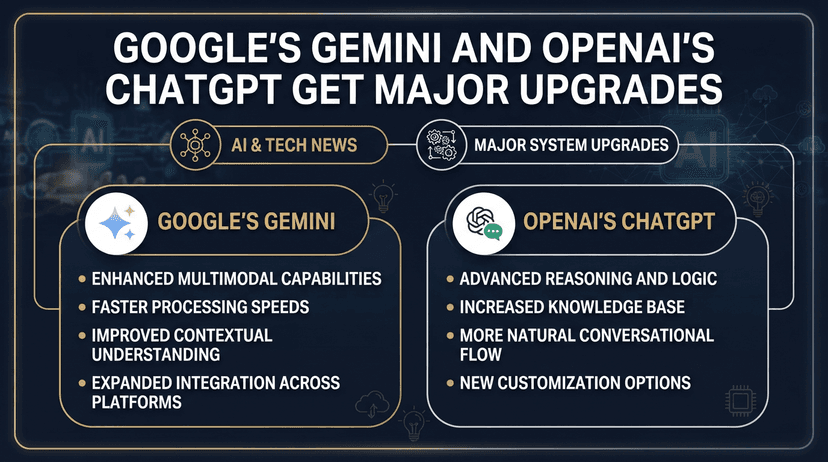
Google Gemini и OpenAI ChatGPT получават мащабни актуализации през август 2026 г.

Платформите за изкуствен интелект от Google и OpenAI преминават през бърза промяна през август 2026 г., като новите версии на модели, промените в ценообразуването и надграждането на функциите сигнализират за това как следващото поколение AI асистенти ще бъде предоставено на потребителите и бизнеса. Google ускорява внедряването на Gemini с новия модел Flash Google разширява семейството от модели Gemini, като се фокусира върху ефективни системи, съобразени със програмирането и автоматизираните работни процеси, вместо само върху флагманските модели, които привличат вниманието на медиите. На 13 август 2026 г. Google представи Gemini 3.7 Flash , описвайки го като своя най-нов AI модел за поддръжка на софтуерно инженерство и бизнес автоматизация от тип „агент“. Пускането му става само три седмици след Gemini 3.6 Flash, което подчертава бързия темп, с който Google итератира своите модели от среден клас „Flash“. Gemini 3.7 Flash се позиционира като „работна лоша“ за разработчици и оперативни екипи. Според документацията за разработчици на Google, моделът предлага значителни подобрения в уеб разработката, софтуерното инженерство и агентните работни процеси и е класифициран като общо достъпен чрез Gemini API. За да насърчи приемането му, Google предлага отстъпки при използването: до края на 2026 г. Gemini 3.7 Flash се предлага на въвеждаща цена от $0.75 на милион входни токена и $3.75 на милион изходни токена, което е приблизително половината от цената на неговия предшественик 3.6. Моделът се внедрява незабавно в Gemini Spark , услугата на Google за AI агенти на абонаментна база, насочена към Pro и Ultra клиенти в повече от 160 държави. Тези промени се базират на по-ранните съобщения от юли, в които се детайлизираха моделите Gemini 3.6 Flash, 3.5 Flash-Lite и 3.5 Flash Cyber, проектирани да балансират ефективност и качество за мащабируеми „агентни“ работни процеси в продуктите и облачните услуги на Google. Gemini преминава границата от един милиард потребители, докато графикът за Pro модела остава неясен Наред с новия модел, Google подчертава обхвата на Gemini. В началото на август изпълнителният директор Sundar Pichai каза, че Gemini е превъзминал 1 милиард месечно активни потребители , определяйки го като най-бързо растящия продукт в историята на компанията по този показател. Използването се стимулира както от потребителските интерфейси на Gemini, така и от корпоративните интеграции. Google Cloud, например, вече използва инструменти, задвижвани от Gemini, за помощ при конвертиране на код в своя услуга за миграция на бази данни (Database Migration Service), превеждайки съхранените процедури, тригери и персонализирани функции от бази данни като Oracle и SQL Server на езика PL/pgSQL на PostgreSQL. Въпреки този растеж, статусът на флагманския Gemini Pro остава несигурен. Индустриалните доклади показват, че очакваното пускане на Gemini 3.5 Pro е спряло вътрешно, дори докато моделите от ниво Flash стават широко достъпни в потребителските продукти. Google не е предоставил публично детайли за графиците на по-високо ниво Pro актуализации по същия начин, по който е направил това за моделите Flash. OpenAI обновява ChatGPT с моделите GPT-5.6 OpenAI едновременно с това движи голямо надграждане на основните модели на ChatGPT и потребителското изживяване, като се фокусира върху по-способно разсъждение и по-широк достъп за потребителите от безплатния план. На 6 август 2026 г. OpenAI обяви, че GPT-5.6 Luna ще стане моделът по подразбиране за плановете Free и Go, замествайки по-ранните версии, използвани в масовия чатбот. Luna е проектиран като асистент с общо предназначение за ежедневни разговори и скоро ще бъде съчетан с нов бутон Think , който позволява на потребителите да задействат по-интензивно разсъждение при по-трудни въпроси, в рамките на защитните механизми. В същото време абонатите Plus и Pro получават обновен модел GPT-5.6 Sol . Тази версия въвежда плъзгач, който позволява на потребителите да избират колко усилия — и ефективно колко изчислително „мислене“ — прилага ChatGPT към един отговор, като при необходимост заменя скоростта с дълбочина. Документацията за безопасност при внедряването на OpenAI класифицира както Luna, така и Sol като модели с високи възможности в областта на киберсигурността, както и в биологичните и химическите сфери, което отразява текущия строг контрол върху напредналите модели в чувствителни области. Тези надграждания заменят GPT-5.5 Instant в продуктовата линия на ChatGPT и предефинират какво предлага всеки абонаментен план. Независим анализ на плановете на ChatGPT отбелязва, че августската промяна значително увеличава стойността на безплатния план: Luna става единственият модел, достъпен за безплатни акаунти, но е съчетан със забележими подобрения в използваемостта. Неограничени текстови чатове и разширена автоматизация за потребителите на ChatGPT Забележителна промяна в стратегията на OpenAI е решението за премахване на основните ограничения (rate limits) за текстови разговори за неплащащите потребители. Започвайки от седмицата на 10 август, се очаква безплатните и Go акаунти да получат неограничени текстови чатове с GPT-5.6 Luna, въпреки че отделни ограничения продължават да важат за изображения, качване на файлове и други ресурсоемки функции. Бележките за пускането на ChatGPT от OpenAI за август добавят още подобрения: системата вече има по-точно усещане за местното време на потребителя, дългите разговори се зареждат по-ефективно в уеб, а интерактивното съдържание може да се появява, докато все още се генерира, което подобрява отзивчивостта. От страна на продуктивността, OpenAI разширява своите инструменти за автоматизация в рамките на предложението ChatGPT Work. Последните актуализации включват планирани задачи, задействани чрез webhook, споделено управление на задачи и по-гъвкави лимити за безплатните потребители. Възможностите на ChatGPT за работа в браузъра също бяха разширени, за да работят в сайтове, в които потребителят е вписан, с поддръжка на мениджъри на пароли и потвърждения преди важни действия, което позволява на AI агентите безопасно да завършват работни процеси в услуги като Gmail, Slack и GitHub. OpenAI едновременно с това пенсионира някои остарели модели и функции от потребителския продукт ChatGPT. Статиите за поддръжка и бележките за пускането показват, че моделът o3 ще бъде премахнат от ChatGPT към 26 август 2026 г., а GPT-4.5 ще бъде пенсиониран след по-ранни дати на прекратяване. Официалният DALL·E GPT, използван за генериране на изображения в ChatGPT, е планиран за пенсиониране на 30 август 2026 г., въпреки че тези промени не засягат отделните API предложения. Къде се намира LaMDA в текущата стратегия на Google По-ранният разговорен AI модел на Google, LaMDA , сега е предимно засенчен от семейството Gemini в публичните съобщения и материалите за разработчици. Последните логове за актуализации и блогове за продукти се фокусират почти изключително върху моделите с марка Gemini и агентските услуги. Докато LaMDA играеше централна роля в първата вълна на големите езикови модели на Google, компанията ефективно препозиционира своята AI история около Gemini, особено в инструментите, предоставени на външни разработчици. Индустриални наблюдатели отбелязват, че това представлява не само ребрандиране, но и консолидация на изследователските и продуктови планове под една единна архитектура, отразявайки начина, по който OpenAI центрира своите предложения около серията GPT-5.x. На практика потребителите взаимодействат със системи, задвижвани от Gemini, в продуктите на Google, докато LaMDA остава основно като референтна точка в историята на разговорния AI. Конкурентна перспектива: По-бърза итерация, по-широк достъп Взети заедно, движенията на Google и OpenAI през август подчертават две преплетени тенденции в AI индустрията: все по-бърза итерация на основните модели и стремеж към предоставяне на напреднали възможности на по-широка аудитория. Google залага на това, че честите актуализации на специализирани модели като Gemini 3.7 Flash, съчетани с отстъпки в цените и услуги, фокусирани върху агенти като Gemini Spark, ще привлекат разработчици и предприятия, търсещи надеждна автоматизация в мащаб. OpenAI, от своя страна, използва GPT-5.6 Luna и Sol, за да повиши базовато качество на ChatGPT, като същевременно премахва ограниченията за текстови чатове за безплатните потребители и укрепва инструментите си за автоматизация чрез ChatGPT Work. Докато и двете компании усъвършенстват своите AI асистенти, конкуренцията все повече се фокусира не само върху суровата способност на моделите, но и върху рамките за безопасност, ценообразуването и начина, по който тези системи се интегрират в ежедневните инструменти — от облачни бази данни до имейл и хранилища за код. За потребителите на ChatGPT и Gemini непосредственото въздействие през този месец е по-добри модели, по-щед условия за използване и разширяващ се набор от функции, ориентирани към задачи, вплетени в платформите, които те вече използват.

Nic Reeve·
Възможното IPO на Anthropic поставя под въпрос оценките на AI сектора и интереса на инвеститорите
AI & Tech

Възможното IPO на Anthropic поставя под въпрос оценките на AI сектора и интереса на инвеститорите

Anthropic подготвя потенциално първично публично предлагане (IPO) през ноември, което би могло да привлече повече от 100 милиарда долара и да оцени разработчика на Claude до 2 трилиона долара, тествайки апетита на инвеститорите към пазара на изкуствен интелект, изграден върху изключителен растеж и изключителни разходи. Компанията все още не е потвърдила графика или оценката си. Reuters съобщи на 22 октомври, че Anthropic може да предложи акции на пазара през седмицата от 9 ноември при оценка, която някои инвеститори определят близо до 1,5 трилиона долара. Anthropic е уведомила инвеститорите, че приходите за третото тримесечие са достигнали 16,8 милиарда долара, което е ръст от 45% спрямо 11,6 милиарда долара през второто тримесечие, съобщи The New York Times. Проектът на проспекта показва нетна загуба от 80,7 милиарда долара за първото полугодие на 2026 г., съобщи Fortune на 21 октомври. Защо Anthropic обмисля публично листване точно сега? Anthropic се движи към фондовия пазар, докато търсенето на Claude и други корпоративни инструменти с ИИ се ускорява. Компанията конфиденциално е подала проект на регистрационна декларация на 1 юни, според компилацията на Sacra относно IPO и финансовите разкрития. Публичното подаване на документи би изложило финансовите ѝ отчети, договори, рискове и структура на собственост на много по-широка аудитория. Графикът остава променлив. IFR съобщи на 15 октомври, че Anthropic планира да подаде документи публично на 26 октомври, да започне своето инвеститорско роудшоу на 9 ноември и да определи цената на предлагането през следващата седмица. Reuters по-късно съобщи, че тези дати могат да се променят, докато The Associated Press заяви, че предлагането може да се случи още следващия месец. Потенциално прозорец за листване: ноември, въз основа на доклади на Reuters, IFR и AP. Потенциална цел за набиране на средства: повече от 100 милиарда долара, според съобщения на The New York Times. Докладвани водещи инвестиционни банки: Goldman Sachs и Morgan Stanley, според информация, обобщена от Yahoo Finance. Публичното предлагане би дало на Anthropic достъп до публичен капитал за изчисления, изследвания и експанзия. То също така би наложило тримесечен контрол върху компания, чиито нужди от разходи могат да растат толкова бързо, колкото и продажбите ѝ. Колко голямо може да стане предлагането? Предложената трансакция може да се класира сред най-големите публични предлагания някога. The New York Times съобщи, че банкери са обсъждали набирането на повече от 100 милиарда долара при оценка от около 2 трилиона долара. Reuters цитира по-ниска фигура, обсъждана от някои инвеститори – около 1,5 трилиона долара, което показва колко много крайната цена може да зависи от пазарните условия и търсенето. Оценката на Anthropic на частния пазар вече се е покачила рязко. Sacra съобщи, че финансиране от Серия H през май е оценило компанията на 965 милиарда долара. Същият източник посочи, че рунд от Серия G през февруари е оценил Anthropic на 380 милиарда долара. Тези цифри не са взаимозаменяеми с пазарната капитализация на публичния пазар. Публичните инвеститори могат незабавно да преоценят акциите, а оценките при IPO често се променят по време на маркетинга. Частна оценка през май 2026 г.: 965 милиарда долара, докладвано от Sacra. Възможна оценка при IPO: до 2 трилиона долара, докладвано от IFR и The New York Times. По-ниска дискусия сред инвеститорите: около 1,5 трилиона долара, докладвано от Reuters. Fortune съобщи, че един дългогодишен инвеститор очаква ценообразуване близо до 1,8 трилиона долара и вярва, че акциите по-късно могат да се търгуват при оценка от 2,4 трилиона долара. Този поглед е индивидуална прогноза, а не цел на компанията или завършена трансакция. Растат ли продажбите на Anthropic достатъчно бързо? Докладваният растеж на приходите е най-силният аргумент за предлагането. Anthropic е уведомила инвеститорите, че приходите за третото тримесечие са достигнали 16,8 милиарда долара, спрямо 11,6 милиарда долара през второто тримесечие, според The New York Times и IFR. Цифрите описват рязко последователно увеличение на продажбите от абонаменти за Claude, корпоративни споразумения и свързани услуги. По-ранните резултати показват мащаба на ускорението. Sacra съобщи за 16,3 милиарда долара признати приходи за първото полугодие на 2026 г., в сравнение с 1,1 милиарда долара година по-рано. IFR съобщи, че годишният повтарящ се приход (ARR) е достигнал около 74 милиарда долара в края на третото тримесечие, цитирайки технологичния анализатор на DA Davidson Gil Luria. Приходи за първото полугодие на 2026 г.: 16,3 милиарда долара, в сравнение с 1,1 милиарда долара година по-рано, докладвано от Sacra. Приходи за второто тримесечие на 2026 г.: 11,6 милиарда долара, докладвано от The New York Times. Приходи за третото тримесечие на 2026 г.: 16,8 милиарда долара, докладвано от The New York Times и IFR. Цифрите не са напълно съпоставими. Признатите приходи, тримесечните продажби и годишният повтарящ се приход използват различни мерки. Анализаторите ще изследват концентрацията на клиенти, продължителността на договорите, отложените приходи и дела на продажбите, свързани с малък брой големи технологични компании. Защо загубите може да притесняват инвеститорите на публичния пазар? Бързият растеж на продажбите не е премахнал централния финансов риск: изграждането и експлоатацията на tiênier (гранични) системи с ИИ е скъпо. Fortune съобщи, че проектът на проспекта на Anthropic разкрива нетна загуба от 80,7 милиарда долара за първите шест месеца на 2026 г. Тази цифра ще принуди инвеститорите да оценят дали настоящите приходи в крайна сметка могат да покрият разходите за изчисления, дейта центрове, персонал и разработка на модели. Докладваната рентабилност също зависи от използваната счетоводна мярка. Yahoo Finance, цитирайки информация за тримесечните показатели на компанията, заяви, че Anthropic е отбелязала коригирана печалба. Коригираният резултат може да изключва разходи, които остават икономически значими, затова инвеститорите ще се съсредоточат върху одирираната нетна печалба, оперативния паричен поток и капиталовите ангажименти, след като проспектът стане публичен. Докладвана нетна загуба за първото полугодие на 2026 г.: 80,7 милиарда долара, според Fortune. Приходи за третото тримесечие: 16,8 милиарда долара, според The New York Times. Потенциална кредитна линия: около 15 милиарда долара, докладвано от The Daily Star. Предложената въртяща се кредитна линия би осигурила допълнителна ликвидност, но заемането на средства би добавило задължения освен капиталовото финансиране. Инвеститорите също ще поискат подробности за това дали облачните доставчици, доставчиците на чипове или стратегическите партньори получават специални търговски условия. Какво ще изследват инвеститорите в проспекта? Проспектът ще определи дали заглавният растеж се превръща в устойчив случай за публична компания. Той трябва да покаже как Anthropic печели пари, какво плащат клиентите, колко харчи за обслужването на всеки модел и кои споразумения подкрепят бъдещото търсене. Той също така ще идентифицира правните, регулаторните и конкурентните рискове, които частните инвеститори може да са оценили зад затворени врати. Концентрация на клиенти: делът от приходите, свързан с най-големите клиенти. Експозиция към инфраструктурата: ангажименти към облачен капацитет, чипове и дейта центрове. Икономика на моделите: разходи за извод (inference), промени в ценообразуването и брутната маржа по продукти. Управление: ролята на структурата на Anthropic за обществена полза и дългосрочната мисия. Конкуренция: натиск от OpenAI, Google, Meta и други разработчици на модели. Структурата на Anthropic за обществена полза може да получи необичайно внимание. AP съобщи, че Anthropic разработва планове за споделяне на бъдещо богатство като част от по-широките си подготвителни действия за публично предлагане. Точният механизъм и приложимостта му ще бъдат от значение за акционерите, служителите и политиците. Какво може да означава дебютът на Anthropic за по-широкия пазар на ИИ? Листването на Anthropic би се превърнало в реален тест дали публичните инвеститори приемат оценки, изградени върху бъдещото търсене на ИИ, а не върху установени печалби. Силният дебют би могъл да насърчи други частни ИИ компании да търсят листване и да даде на венчър инвеститорите по-ясен път за изход. Слабият дебют би могъл да окаже натиск върху оценките в целия сектор. Времето прави теста още по-остър. Reuters съобщи, че други ИИ компании са били изместени настрани от пазарната несигурност, докато Anthropic продължава да подготвя своето предлагане. Следователно компанията ще влезе на пазара с много малко място за грешки при изпълнението. Нейните банкери трябва да балансират трансакция с рекорден мащаб срещу риска да поискат от публичните инвеститори да поемат твърде много акции наведнъж. Anthropic все още няма потвърдена крайна цена, брой акции или дата за публично подаване на документи. Следващото решаващо събитие ще бъде проспектът. Дотогава пазарът преценява възможното IPO чрез докладвани числа, които смесват тримесечни приходи, оценки за годишни продажби, частни оценки и чернови финансови разкрития.

Nic Reeve·